Comece com um observávelEndereço IPDomínioURLE-mail
app.ctilookup.io
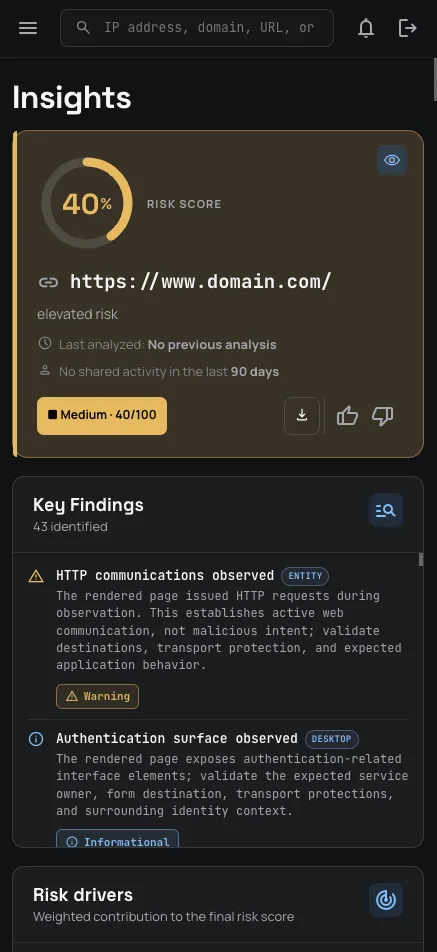
Um espaço de investigação criado para desktop e dispositivos móveis.
O desafio operacional
O problema não é ter mais dados. É compreendê-los.
Analistas alternam entre ferramentas para validar fontes, reputação, DNS, infraestrutura, evidências web e sinais temporais. O trabalho é separar evidências de ruído e estabelecer contexto.
A CTILookUp reúne esse fluxo em um só lugar.
Um observável.Múltiplos sinais.Um lugar para decidir.
Ciclo central de inteligência
Do observável à ação.
Um fluxo disciplinado para transformar evidências técnicas em contexto para decisões.
ObservableInvestigarCorrelacionarDecidirAction
01
Investigar
Reúna as evidências.
Enriqueça um observável com dados técnicos, fontes de inteligência, sinais de segurança e evidências relevantes.
02
Correlacionar
Conecte os sinais.
Identifique relações, anomalias, contexto temporal e padrões significativos entre os achados.
03
Decidir
Entenda o que importa.
Transforme evidências correlacionadas em contexto para apoiar a próxima decisão operacional do analista.
Feita para investigações reais
Um espaço de trabalho. Do observável ao contexto.
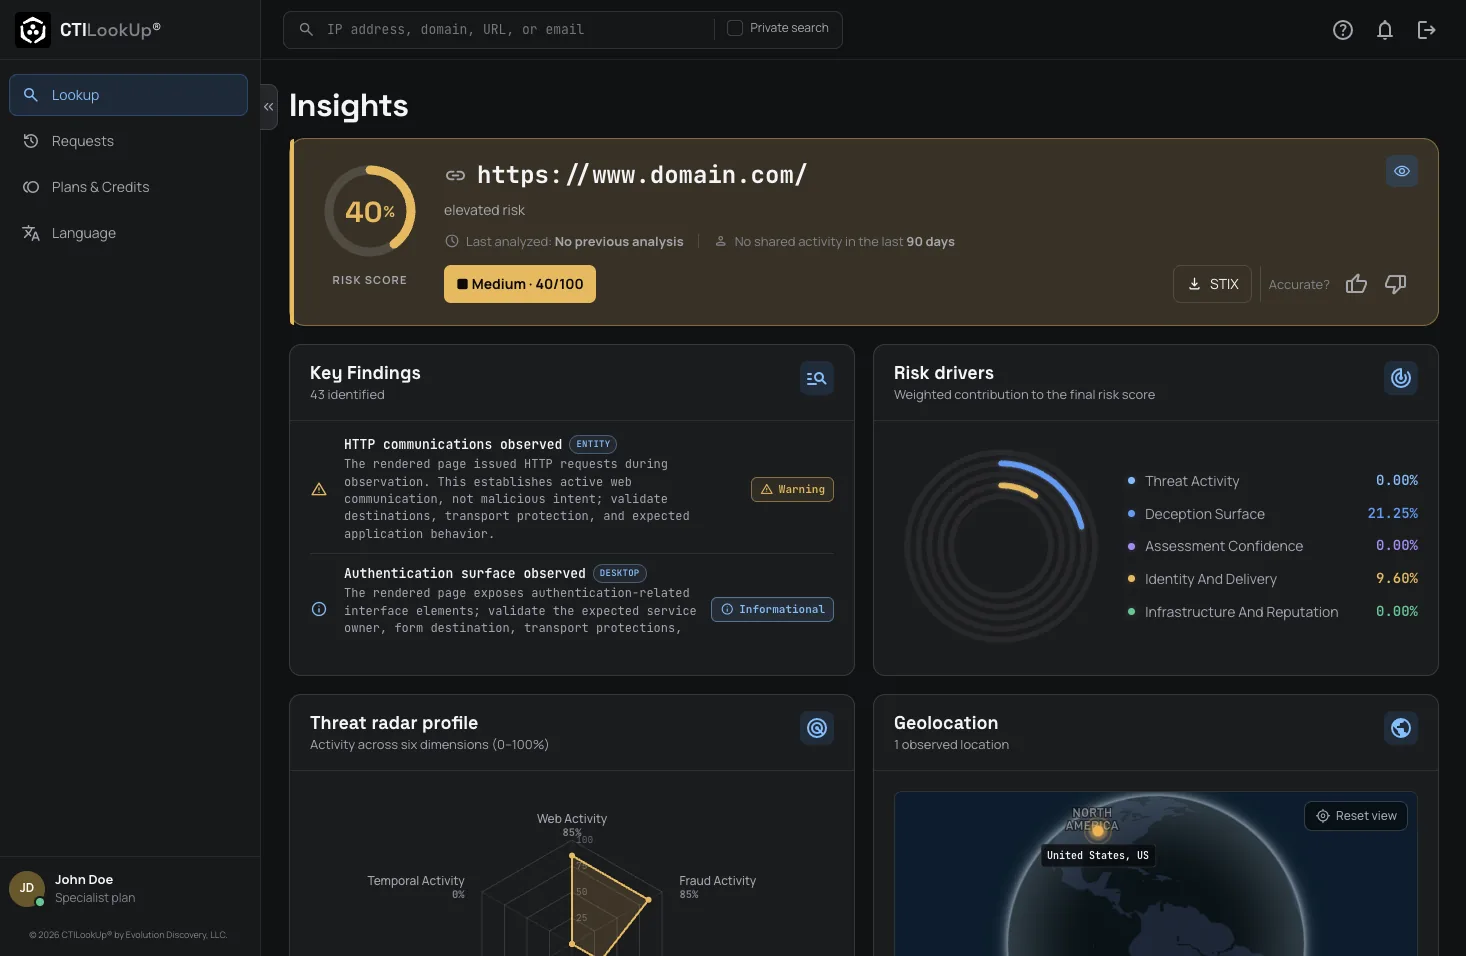
Investigue observáveis, correlacione sinais técnicos e de inteligência, compreenda os principais achados e priorize riscos sem perder o contexto da investigação.
Investigação unificada de observáveis
Principais achados orientados à decisão
Pontuação de risco e fatores ponderados
Radar de ameaças e geolocalização
Contexto histórico e temporal
Saída estruturada STIX 2.1
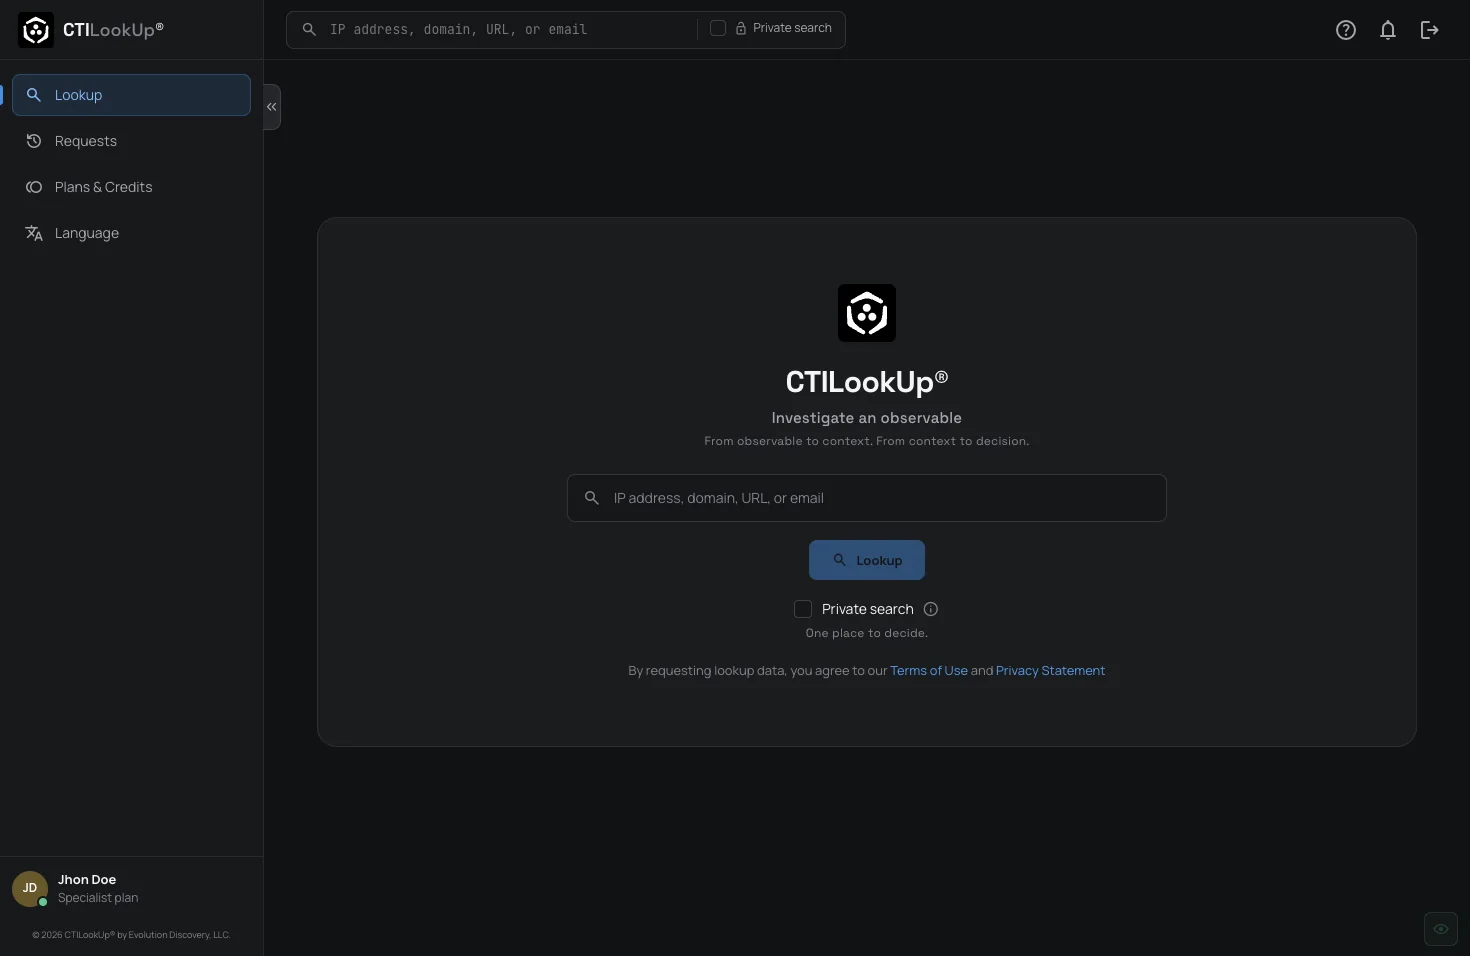
Acesso diretoUm caminho direto para o espaço de trabalho analítico.Fluxo orientado a observáveisComece com um endereço IP, domínio, URL ou e-mail.
Decisão humana
Inteligência que apoia o julgamento — sem substituí-lo.
A CTILookUp não transforma automaticamente um sinal isolado em conclusão de ameaça. Ela reúne evidências, correlaciona achados e fornece contexto técnico e temporal para ajudar analistas a entender o que importa.
O analista toma a decisão.A CTILookUp ajuda a fundamentá-la melhor.
Casos de uso
Feita para quem está por trás das decisões.
Para profissionais responsáveis por validar evidências e escolher a próxima ação operacional.
Analistas de SOCThreat HuntersResposta a incidentesAnalistas de CTIProfissionais de perícia digitalInvestigadores de crimes cibernéticos
Recursos do produto
Contexto relevante, organizado para a investigação.
Inteligência de observáveis
Endereço IP
Domínio
URL
E-mail
Contexto e correlação
Enriquecimento técnico
Contexto de infraestrutura
Observações de segurança
Contexto temporal
Principais achados
Inteligência operacional
Avaliação de risco
Fatores de risco
Contexto de ameaças
Geolocalização
Análise histórica
Saídas
STIX 2.1
Achados estruturados
Contexto para analistas
Preços
Escolha a profundidade do seu fluxo de trabalho.
Planos e limites usam a mesma fonte de produto do aplicativo CTILookUp.
IndividualInstitucional
Individual Profissionais de cibersegurança, pesquisadores independentes, consultores e equipes que realizam investigações de inteligência de ameaças.
USD por usuário/licença
Explore
User
$0/ usuário / mês
Explore cyber threat intelligence analysis before moving into a professional workflow.
 CTI