Commencez par un observableAdresse IPDomaineURLE-mail
app.ctilookup.io
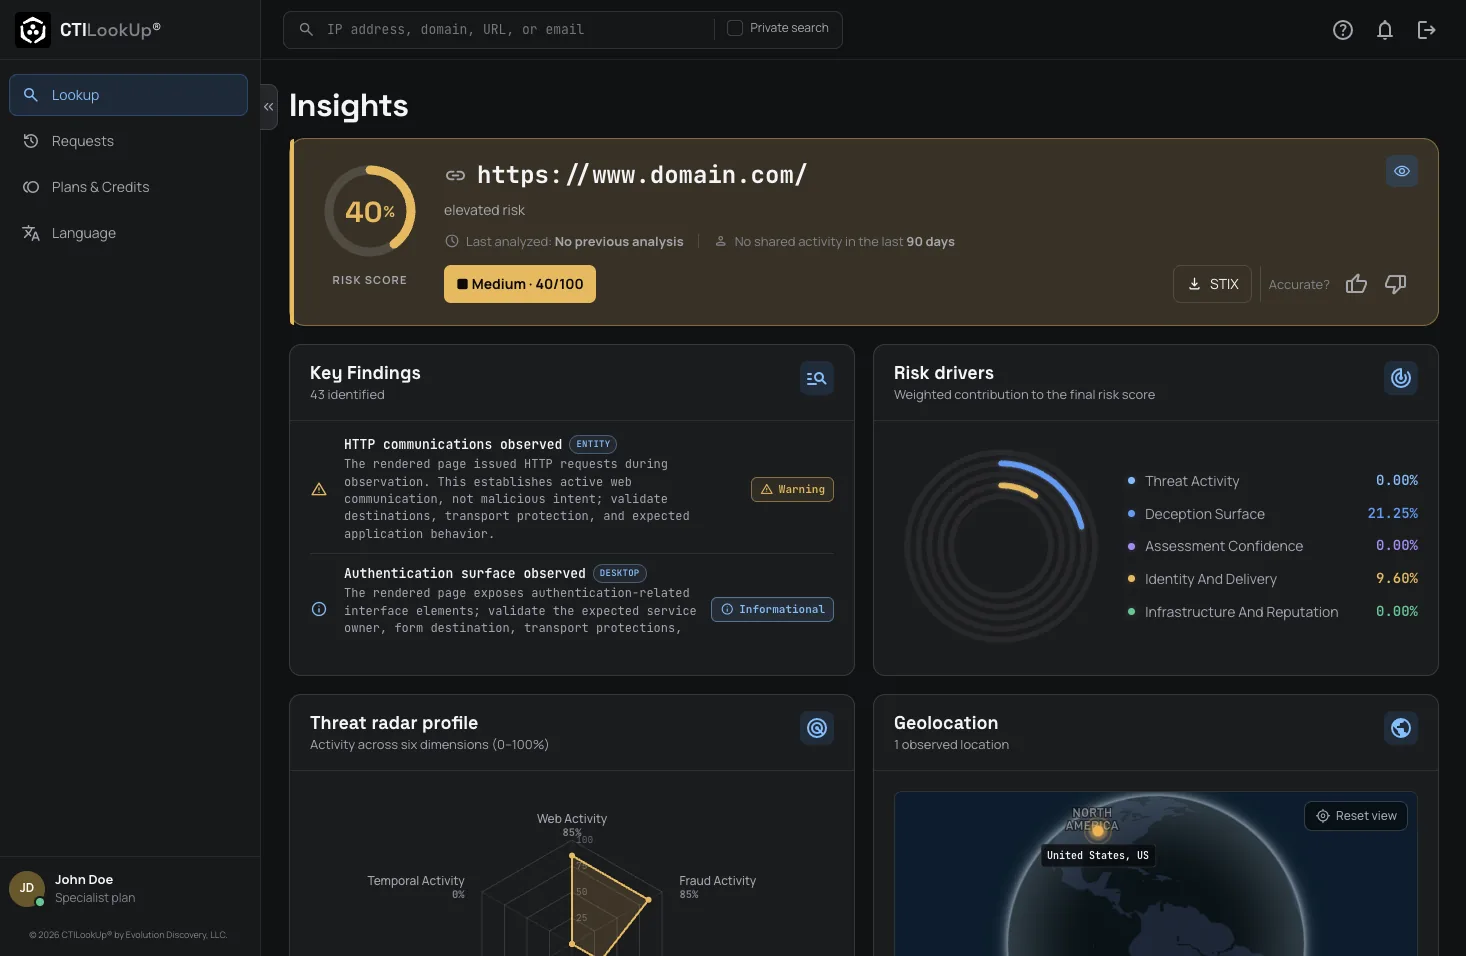
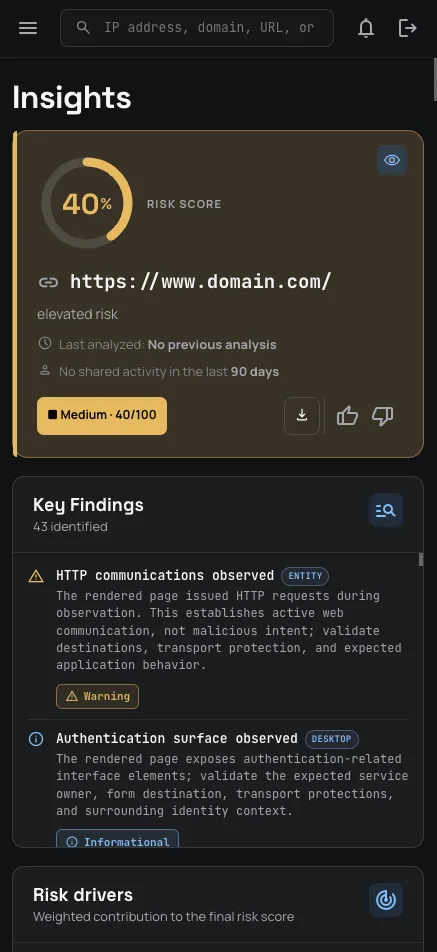
Un espace d’investigation conçu pour ordinateur et mobile.
Le défi opérationnel
Le problème n’est pas le manque de données. C’est leur interprétation.
Les analystes utilisent plusieurs outils pour valider les sources, la réputation, le DNS, l’infrastructure, les preuves web et les signaux temporels. Il s’agit de distinguer les preuves du bruit et d’établir le contexte.
CTILookUp réunit ce flux au même endroit.
Un observable.Plusieurs signaux.Un espace pour décider.
Cycle central du renseignement
De l’observable à l’action.
Un flux rigoureux pour transformer les preuves techniques en contexte utile à la décision.
ObservableInvestiguerCorrélerDéciderAction
01
Investiguer
Rassembler les preuves.
Enrichissez un observable avec des données techniques, des sources de renseignement, des signaux de sécurité et des preuves pertinentes.
02
Corréler
Relier les signaux.
Identifiez les relations, anomalies, contextes temporels et tendances significatives entre les constats.
03
Décider
Comprendre l’essentiel.
Transformez les preuves corrélées en contexte pour éclairer la prochaine décision opérationnelle de l’analyste.
Conçue pour les investigations réelles
Un espace de travail. De l’observable au contexte.
Examinez des observables, corrélez les signaux techniques et de renseignement, comprenez les constats clés et hiérarchisez les risques sans perdre le fil de l’investigation.
Investigation unifiée des observables
Constats clés orientés décision
Score de risque et facteurs pondérés
Radar de menaces et géolocalisation
Contexte historique et temporel
Export structuré STIX 2.1
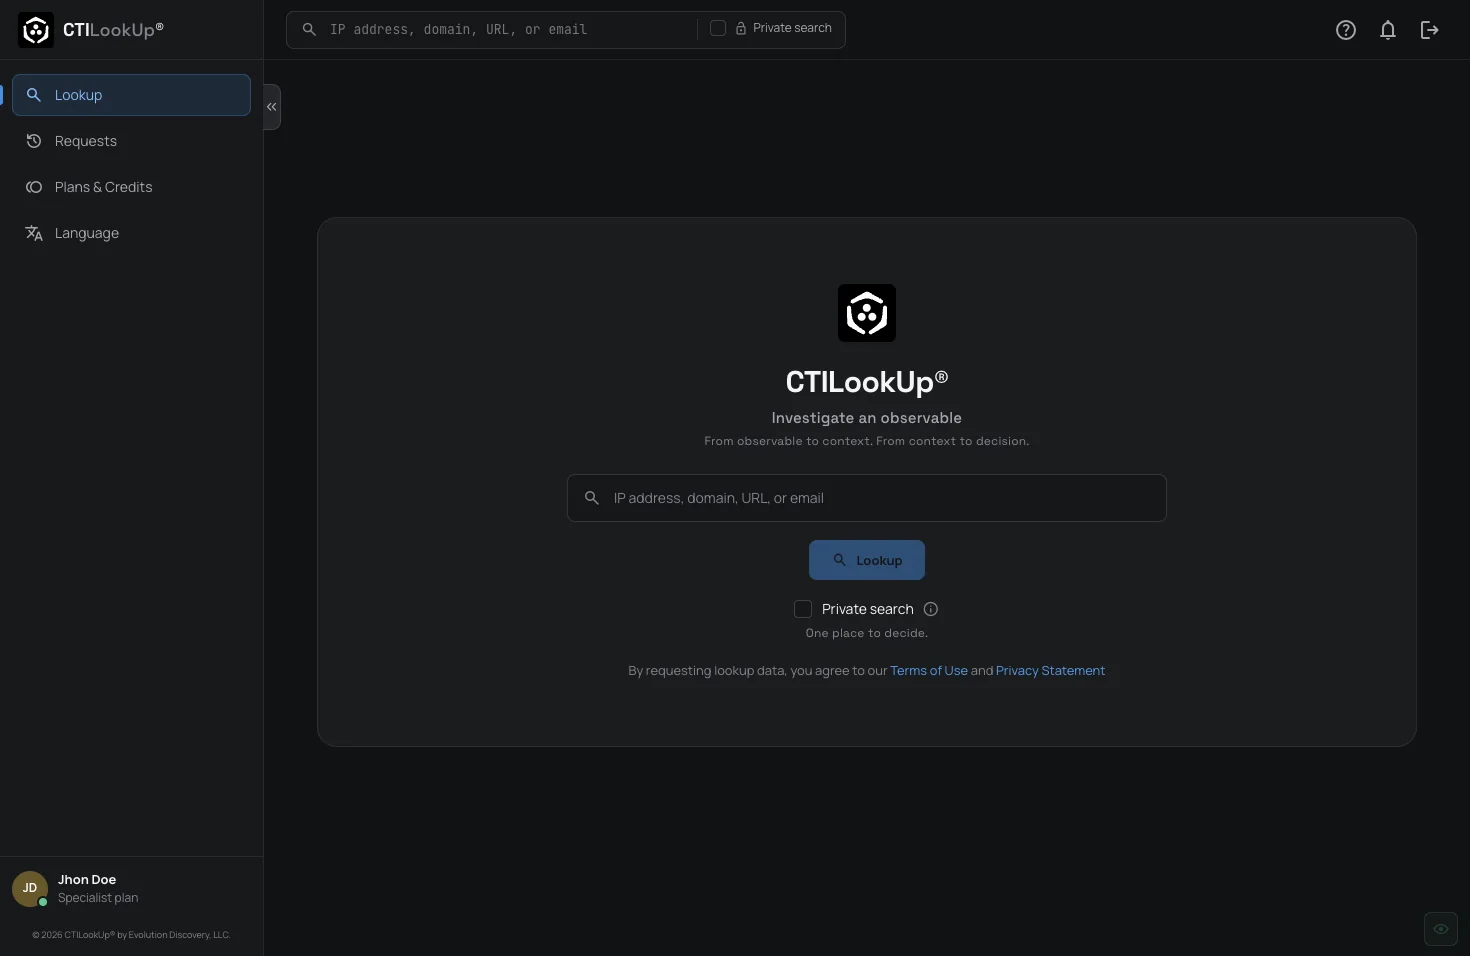
Accès directUn accès direct à l’espace de travail analytique.Flux centré sur les observablesCommencez par une adresse IP, un domaine, une URL ou un e-mail.
L’humain dans la boucle
Un renseignement qui éclaire le jugement sans le remplacer.
CTILookUp ne transforme pas automatiquement un signal isolé en conclusion de menace. La plateforme rassemble des preuves, corrèle les constats et apporte un contexte technique et temporel aux analystes.
L’analyste prend la décision.CTILookUp l’aide à mieux l’étayer.
Cas d’usage
Pour les personnes qui prennent les décisions.
Pour les professionnels qui valident les preuves et choisissent la prochaine action opérationnelle.
Analystes SOCSpécialistes Threat HuntingRéponse aux incidentsAnalystes CTIProfessionnels de l’investigation numériqueEnquêteurs en cybercriminalité
Capacités du produit
Le contexte pertinent, organisé pour l’investigation.
Renseignement sur les observables
Adresse IP
Domaine
URL
E-mail
Contexte et corrélation
Enrichissement technique
Contexte d’infrastructure
Observations de sécurité
Contexte temporel
Constats clés
Renseignement opérationnel
Évaluation du risque
Facteurs de risque
Contexte de menace
Géolocalisation
Analyse historique
Résultats
STIX 2.1
Constats structurés
Contexte prêt pour l’analyste
Tarifs
Choisissez la profondeur de votre flux de travail.
Les offres et limites utilisent la source produit unique de l’application CTILookUp.
IndividuelInstitutionnel
Individuel Professionnels de la cybersécurité, chercheurs indépendants, consultants et équipes menant des investigations de renseignement sur les menaces.
USD par utilisateur/licence
Explore
User
$0/ utilisateur / mois
Explore cyber threat intelligence analysis before moving into a professional workflow.
 CTI