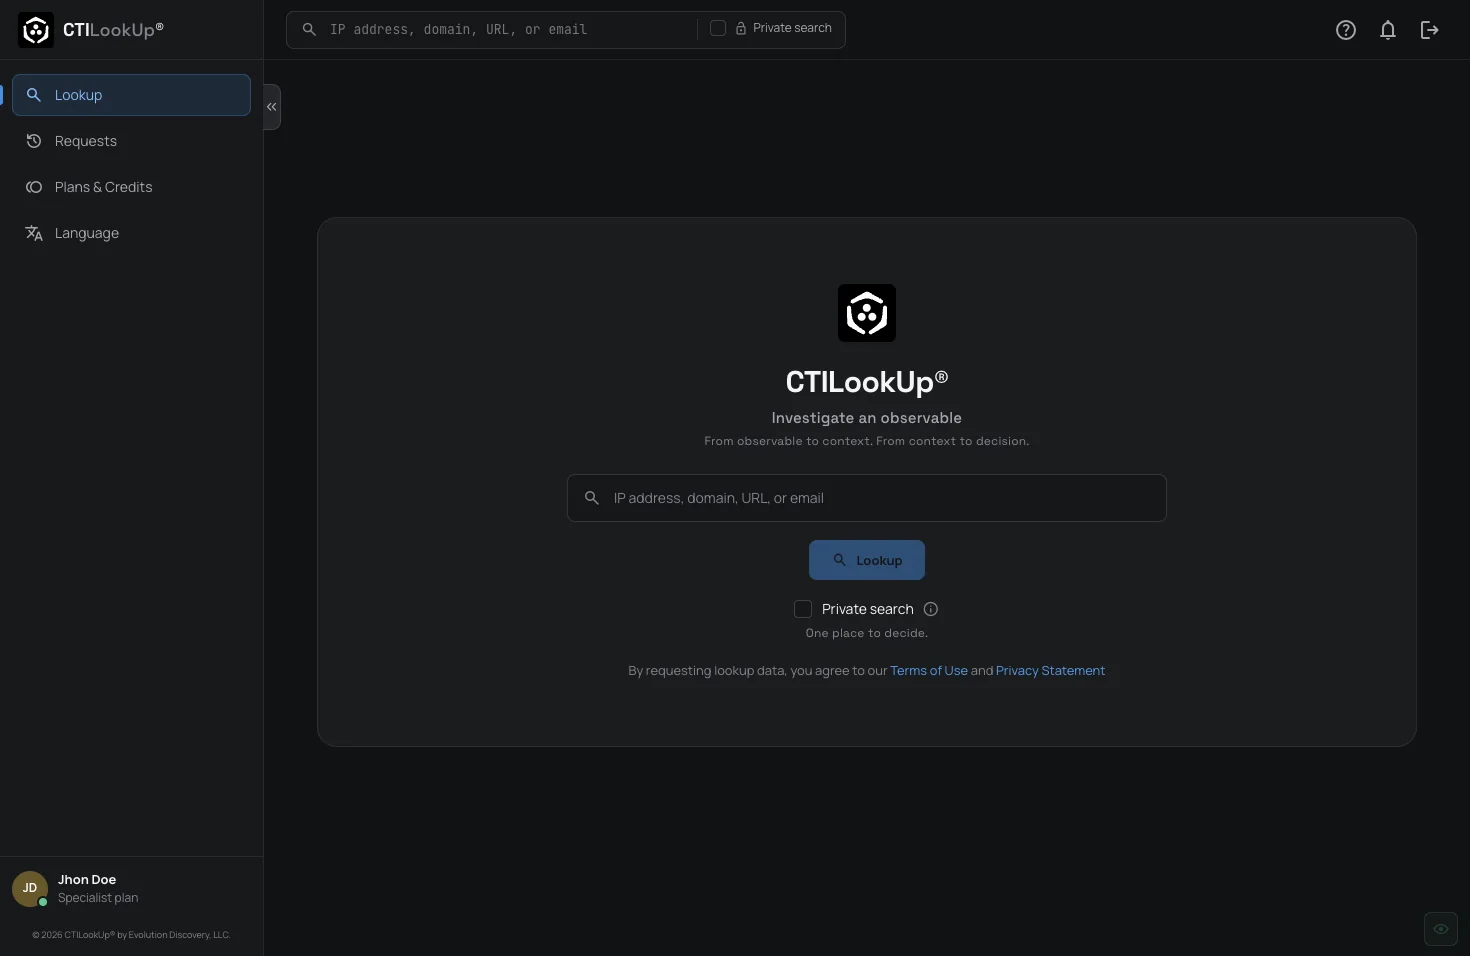
Comienza con un observableDirección IPDominioURLCorreo
app.ctilookup.io
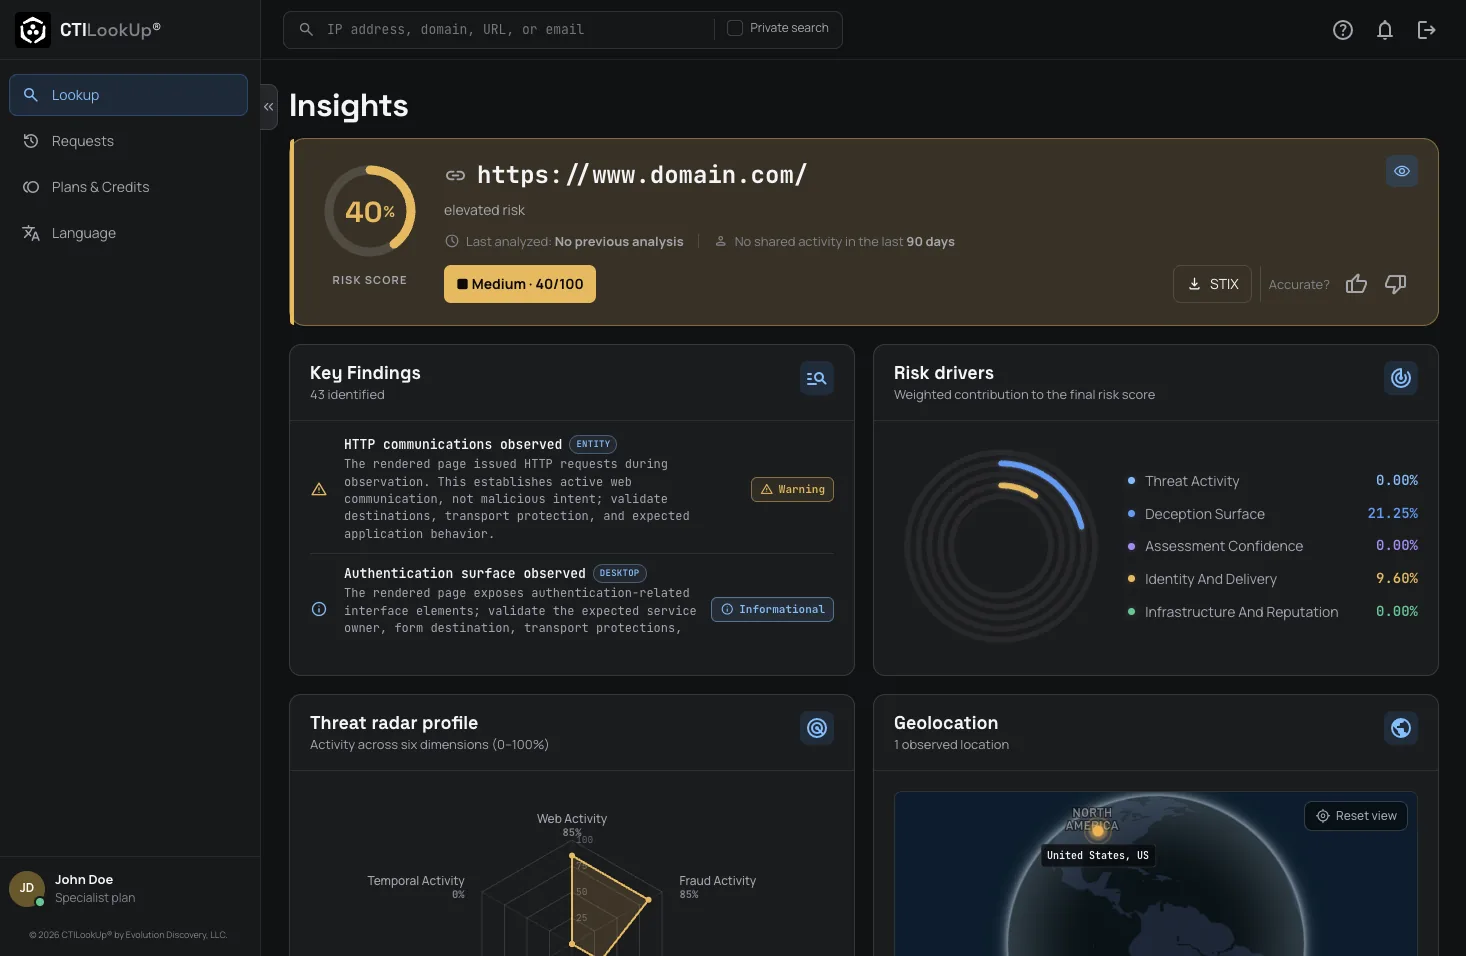
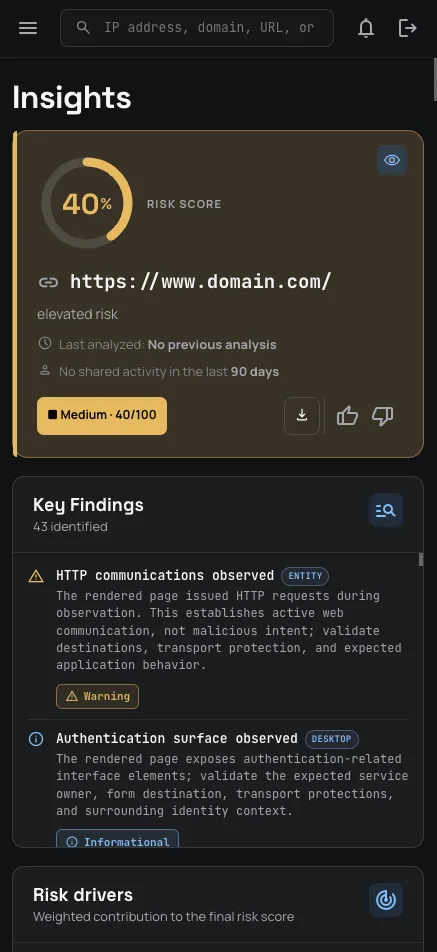
Un espacio de investigación diseñado para escritorio y móvil.
El reto operativo
El problema no es tener más datos. Es darles sentido.
Los analistas usan distintas herramientas para validar fuentes, reputación, DNS, infraestructura, evidencia web y señales temporales. El trabajo consiste en separar la evidencia del ruido y establecer contexto.
CTILookUp reúne ese flujo en un solo lugar.
Un observable.Múltiples señales.Un lugar para decidir.
Ciclo central de inteligencia
Del observable a la acción.
Un flujo disciplinado para convertir evidencia técnica en contexto útil para decidir.
ObservableInvestigarCorrelacionarDecidirAction
01
Investigar
Reúne la evidencia.
Enriquece un observable con datos técnicos, fuentes de inteligencia, señales de seguridad y evidencia relevante.
02
Correlacionar
Conecta las señales.
Identifica relaciones, anomalías, contexto temporal y patrones significativos entre hallazgos.
03
Decidir
Entiende lo importante.
Convierte la evidencia correlacionada en contexto que respalda la siguiente decisión operativa del analista.
Diseñado para investigaciones reales
Un espacio de trabajo. Del observable al contexto.
Investiga observables, correlaciona señales técnicas y de inteligencia, comprende los hallazgos clave y prioriza riesgos sin perder el hilo de la investigación.
Investigación unificada de observables
Hallazgos clave orientados a decisiones
Puntuación de riesgo y factores ponderados
Radar de amenazas y geolocalización
Contexto histórico y temporal
Salida estructurada STIX 2.1
Entrada enfocadaAcceso directo al espacio de trabajo analítico.Flujo basado en observablesComienza con una dirección IP, dominio, URL o correo.
Criterio humano
Inteligencia que respalda el criterio, no lo sustituye.
CTILookUp no convierte automáticamente una señal aislada en una conclusión de amenaza. Reúne evidencia, correlaciona hallazgos y aporta contexto técnico y temporal para ayudar a los analistas a comprender lo relevante.
El analista toma la decisión.CTILookUp ayuda a fundamentarla mejor.
Casos de uso
Para quienes están detrás de cada decisión.
Para profesionales que validan evidencia y eligen la siguiente acción operativa.
Analistas SOCEspecialistas en Threat HuntingRespuesta a incidentesAnalistas CTIProfesionales de análisis forense digitalInvestigadores de ciberdelito
Capacidades del producto
Contexto relevante, organizado para investigar.
Inteligencia de observables
Dirección IP
Dominio
URL
Correo
Contexto y correlación
Enriquecimiento técnico
Contexto de infraestructura
Observaciones de seguridad
Contexto temporal
Hallazgos clave
Inteligencia operativa
Evaluación de riesgo
Factores de riesgo
Contexto de amenazas
Geolocalización
Análisis histórico
Resultados
STIX 2.1
Hallazgos estructurados
Contexto para analistas
Precios
Elige la profundidad de tu flujo de trabajo.
Los planes y límites comparten la fuente única de producto de la aplicación CTILookUp.
IndividualInstitucional
Individual Profesionales de ciberseguridad, investigadores independientes, consultores y equipos que realizan investigaciones de inteligencia de amenazas.
USD por usuario/licencia
Explore
User
$0/ usuario / mes
Explore cyber threat intelligence analysis before moving into a professional workflow.
 CTI